Proyecto contra estafas: Diputados cambian texto a favor de bancos
Tras acoger una moción promovida por la fracción del PUSC
Fecha de publicación:
Fecha de modificación:
Un grupo de diputados, impulsados por la fracción del Partido Unidad Social Cristiana (PUSC) cambió el texto del proyecto de ley que buscaba atacar las estafas informáticas en Costa Rica.
Ahora, la propuesta le da menos responsabilidades a los bancos.
Por ejemplo, se eliminó un transitorio que obligaba a las entidades financieras a devolver el dinero de víctimas de estafa, con reclamo administrativo previo a la ley. También, se dejó de lado la supervisión de la Superintendencia de Entidades Financieras del protocolo de emergencia y atención que los bancos deben implementar.
Ahora ya no se requerirá la autorización previa ni asesoramiento constante de la SUGEF, pues se cambió por el “conocimiento y aplicación inmediata por parte de todo su personal”.
Las modificaciones se pueden apreciar en el Expediente N.º 23.908, que busca proteger a los usuarios de estafas informáticas bancarias y que obligaría a los bancos públicos y privados a hacerse responsables de estos hechos.
“Algunos representantes de la bancada del Partido Unidad Social Cristiana presentaron una moción que le dio un giro al proyecto”, explicó el diputado Óscar Izquierdo, jefe del Partido Liberación Nacional (PLN), principal proponente del proyecto.
Izquierdo indicó que presentará una moción con un nuevo texto sustitutivo para volver al “sustento” de la iniciativa.
Diferencias en los textos
Excepción de responsabilidad ampliada para bancos: Anteriormente, una entidad financiera solo se libraba de responsabilidad si demostraba “auto fraude” por parte del cliente.
Ahora, el nuevo texto añade una segunda excepción: los bancos no serán responsables si demuestran que cumplen con los estándares adecuados de ciberseguridad establecidos por la SUGEF. Si cumplen, se considerará que son “ajenos a la producción del daño”.
Ámbito de Responsabilidad reducido: El nuevo texto ahora especifica que la entidad financiera responde por la sustracción de dinero de “ahorros o cuentas del consumidor”. Se eliminó la mención a “cualquier otro servicio financiero” y la “inadecuada custodia tanto de sus fondos como de sus datos personales” de esta parte de la definición de responsabilidad, lo que podría limitar el alcance inicial.
Carga de la prueba: Una de las modificaciones más relevantes es la eliminación de la inversión de la carga de la prueba en la Ley General de la Administración Pública para casos de defensa del consumidor y fraudes electrónicos. Este principio, que obliga a la entidad a probar su inocencia, ahora solo se aplicará en el ámbito del Código Procesal Civil.
Sanciones menos severas: Las penas de prisión para quienes simulen fraudes o intenten engañar a una entidad financiera se han unificado a un rango de “uno a tres años”. Antes, existía una distinción con rangos de pena más amplios (de dos meses a tres años o de seis meses a diez años) dependiendo del monto defraudado.
Fin a la devolución retroactiva de dinero: El nuevo texto suprimió una disposición transitoria clave (el Transitorio II del texto anterior). Esta establecía un plazo máximo de tres meses para que las entidades financieras devolvieran el dinero a las víctimas de estafa con reclamaciones administrativas ya presentadas antes de la ley, invirtiendo la carga de la prueba en su contra tras ese plazo. Con la nueva versión, esta medida retroactiva ha sido eliminada.
Menor Supervisión de SUGEF en protocolos: El protocolo de emergencia y atención que los bancos deben implementar ya no requerirá autorización previa ni asesoramiento constante de la SUGEF. Ahora se enfoca en el “conocimiento y aplicación inmediata por parte de todo su personal”.
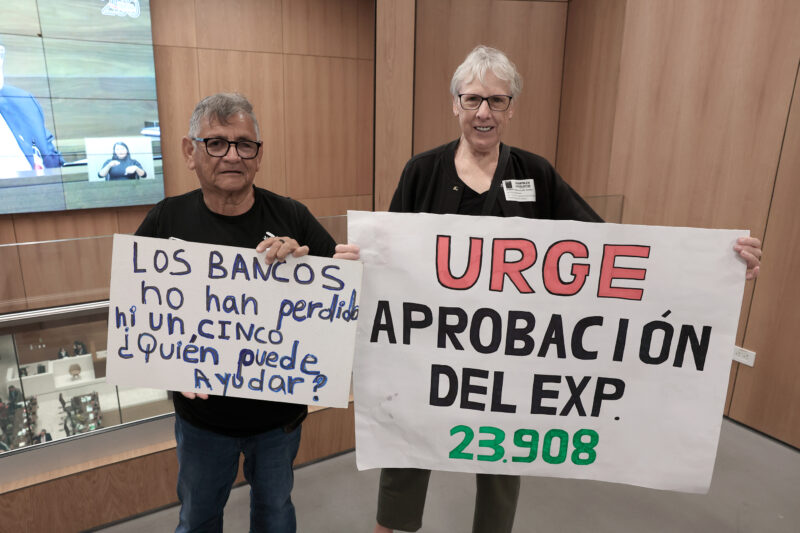
Víctimas acuden al Congreso para solicitar aprobación del proyecto.
Posición de la ABC del 28 de agosto de 2025:
Vocero: Mario Gómez, Asesor Jurídico de la ABC
La Asociación Bancaria Costarricense (ABC) está a favor de actualizar la legislación vigente en materia de estafas y hurtos informáticos, ya que estos delitos son cometidos por grupos de crimen organizado y tanto los clientes como las mismas entidades son víctimas, siendo este un tema al que urge que las autoridades pongan mayor atención.
La ABC ha abogado para que esta reforma se haga en forma equilibrada, de manera que no se acabe estimulando el crimen, como ha ocurrido en otros países. Por eso; ha propuesto introducir un mayor equilibrio en el proyecto, de forma que incorpore excepciones a la responsabilidad absoluta de las entidades financieras, en casos de dolo o culpa grave del cliente, o cuando se hayan cumplido los estándares de ciberseguridad exigidos por la SUGEF.
Además, sugiere establecer un procedimiento de investigación, con un plazo razonable (por ejemplo, 30 días), para determinar si existen evidencias que justifiquen trasladar el caso a la vía judicial; de no haberlas, la entidad debe asumir la responsabilidad.