Proponen multar a instituciones y empresas que guarden datos personales sin cifrar
El objetivo de la propuesta es “blindar de manera integral el derecho fundamental a la intimidad"
Fecha de publicación:
Fecha de modificación:
La diputada Sigrid Segura presentó el proyecto de ley 25.826, que busca multar a las instituciones públicas y a las empresas privadas que guarden datos personales sin cifrar.
Cifrar es convertir la información en un código que no se puede leer sin la clave correspondiente.
La multa máxima sería de 80 salarios base de auxiliar judicial I, un monto de referencia fijado en la Ley de Presupuesto de la República. Además, la base de datos podría suspenderse entre uno y seis meses.
La iniciativa reforma la Ley de Protección de la Persona frente al Tratamiento de sus Datos Personales (Ley 8968).
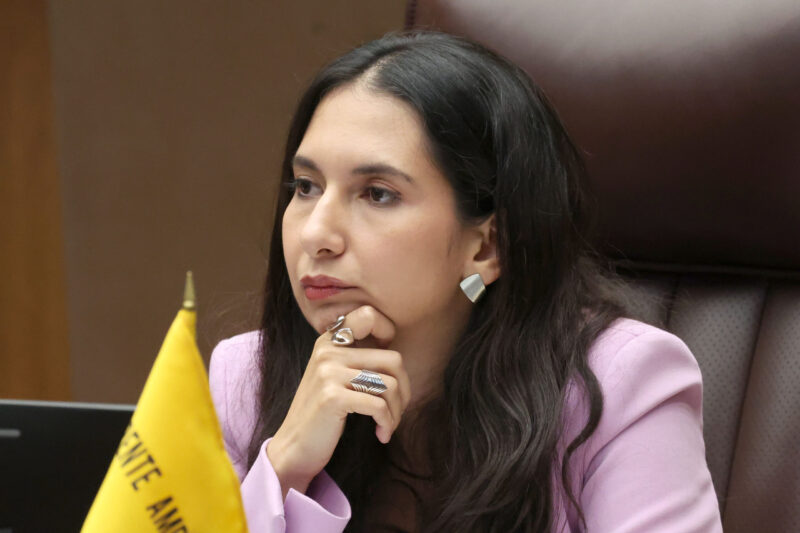
“El objetivo de la propuesta es blindar de manera integral el derecho fundamental a la intimidad y la autodeterminación informativa de la ciudadanía frente a la creciente crisis de ciberseguridad que amenaza al país, y con esto transformar el deber estatal de custodia de la información ciudadana de una pauta programática a una exigencia técnica y jurídica ineludible”, explicó Segura.
El texto surge tras la detección, en foros ocultos de internet conocidos como dark web, de una oferta de más de 400 millones de registros de habitantes de Costa Rica por $2.500.
Entre los datos expuestos hay salarios, teléfonos, correos, domicilios y fotografías iguales a las del padrón electoral, la lista oficial de votantes que custodia el Tribunal Supremo de Elecciones.
La iniciativa hace reformas puntuales a los artículos 10, 28, 30 y 31, y adición del artículo 10 bis de la ley de Protección de datos, detalló la legisladora del Frente Amplio.
¿Qué plantea el proyecto?
- Cifrado obligatorio (artículo 10): Organismos públicos y privados deberían cifrar los datos personales sensibles, de acceso restringido (los consultan solo ciertas personas o instituciones), de acceso irrestricto (los consulta cualquiera) y de comportamiento crediticio, tanto guardados como en tránsito por redes.
- Datos sin cifrar prohibidos (artículo 10 bis): Quedaría prohibido mantener bases de datos sensibles en “texto claro”, es decir, sin cifrar.
- Aviso de brechas (artículo 10 ter): Una brecha es un acceso, robo o filtración de datos. Habría que avisar a la Prodhab en 72 horas, y quienes procesan los datos por encargo deberían avisar al dueño de la base en 24 horas.
- Multas (artículo 28): Hasta 20 salarios base de auxiliar judicial I para faltas leves, de 20 a 50 para las graves y de 50 a 80 para las gravísimas, con posible suspensión de la base de datos de uno a seis meses.
- Faltas graves (artículo 30): No aplicar medidas mínimas de seguridad, retrasar sin justificación el aviso de una brecha y manejar las llaves de cifrado (los códigos que abren los datos) contra los lineamientos del Micitt.
- Faltas gravísimas (artículo 31): Guardar datos sensibles sin cifrar, provocar o encubrir una filtración por dolo (intención deliberada) o negligencia inexcusable (descuido grave sin justificación), y ocultar o falsear información sobre una brecha.
Plazos de aplicación
El Micitt tendría seis meses desde la publicación de la ley en La Gaceta para reglamentar los estándares de cifrado.
La Administración Pública tendría 18 meses para adecuar sus sistemas y las empresas privadas con datos sensibles o crediticios tendrían dos años para ejecutar un plan de actualización.
El proyecto aún debe seguir el trámite en la Asamblea Legislativa.