Ciberataques a instituciones públicas dejaron datos expuestos
Micitt reporta casos de fuga de información entre incidentes atendidos
Fecha de publicación:
Fecha de modificación:
Cuatro incidentes de ciberseguridad ocurridos en instituciones públicas terminaron en fuga o posible compromiso de datos personales, un 9% de los 44 ataques registrados en poco más de dos años.
La cifra se suma a una tendencia al alza: de siete casos en 2024, los incidentes subieron a 15 en 2025 y ya llegan a 22 en lo que va de 2026.
Los datos son de la Dirección de Ciberseguridad del Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones (Micitt), creada en abril de 2024 mediante el oficio MIDEPLAN-DVM-OF-0017-2024, que agrupa al Equipo de Respuesta ante Incidentes de Seguridad Informática (CSIRT-CR) y al Centro de Operaciones de Ciberseguridad (SOC-CR).
Del total de casos, ocho fueron catalogados como críticos y 19 como de severidad alta, mientras que 13 se ubicaron en nivel medio y cuatro en nivel bajo.
El tipo de amenaza más frecuente fue el compromiso o vulnerabilidad de sitios web, con 12 casos, seguido por el defacement o suplantación de páginas, con siete, y el acceso no autorizado por fuerza bruta, con seis.
El Gobierno Central concentró la mayor cantidad de ataques en el último año: nueve de los 22 reportados en 2026, seguido por los gobiernos locales y el sector académico, con cuatro casos cada uno.
Exposición sin cifra de impacto
El Micitt no ofreció un desglose de cuántas personas o qué tipo de datos quedaron expuestos en cada uno de los cuatro casos de fuga, ni el nombre de las instituciones afectadas.
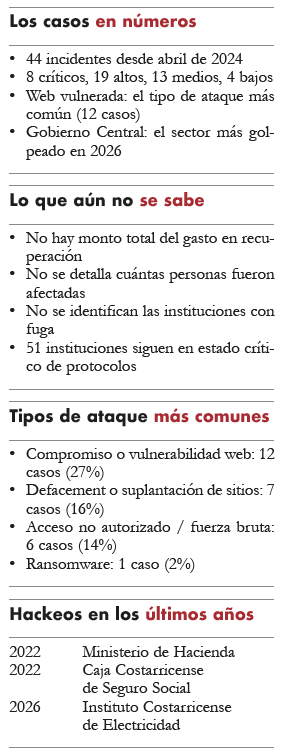
Tampoco existe un monto consolidado de cuánto ha gastado el Estado en recuperar los sistemas comprometidos.
“Actualmente no existe una cifra única y consolidada que permita determinar cuánto ha invertido el Estado costarricense en la recuperación de sistemas después de ciberataques, pues cada institución maneja sus propios fondos y procesos de recuperación”, dijo la cartera.
El tiempo de recuperación varió según el caso: algunos servicios se restablecieron el mismo día del ataque, mientras que los incidentes más complejos tardaron poco más de un mes en volver a operar al 100%.
De las 283 instituciones evaluadas con las medidas básicas de seguridad, 51 están en estado crítico y 50 en riesgo, mientras que apenas 105 cumplen con los estándares exigidos.
En los últimos años, más de 47 mil funcionarios públicos completaron cursos de formación en ciberseguridad, principalmente a través de programas de Cisco e Ideas en Acción. Pese a esa cifra, el número de instituciones que aún no alcanza un nivel adecuado de protocolos certificados sigue siendo alto.
Un solo fallo basta
Los sistemas de protección del Estado bloquearon más de 204 millones de amenazas cibernéticas en los últimos tres años, la mayoría del tipo malware, seguido por el phishing. El propio Ministerio advierte sobre la magnitud del riesgo que representa un solo incidente exitoso.
“Hay que tomar en cuenta que basta con que un atacante tenga éxito una sola vez para comprometer una red y generar un impacto significativo en la continuidad de los servicios, y afectar la confidencialidad de los datos de la ciudadanía y del Gobierno”, dijo el Micitt por medio de la Dirección de Ciberseguridad.
El volumen de amenazas bloqueadas bajó de 118 millones en 2024 a poco más de 23 millones en lo que va de 2026, un descenso que el Micitt atribuye al fortalecimiento de los controles y no a una menor actividad de los atacantes.
El Ministerio emitió, además, 933 alertas preventivas al sector público solo en lo que va de este año, luego de un pico de 2.145 alertas en 2025.
“De acuerdo con el Global Risks Report 2026, del Foro Económico Mundial, los riesgos tecnológicos se ubican entre los más relevantes del panorama mundial, y la desinformación y la inseguridad cibernética destacan como las dos amenazas más mencionadas”, señalaron.