Así pueden apoderarse de su WhatsApp y banco con solo su número
Dato se posiciona como un activo codiciado por cibercriminales
Fecha de publicación:
Fecha de modificación:
En la era digital, el número de teléfono ha dejado de ser una simple vía de contacto para convertirse en una de las llaves principales de nuestra identidad en línea.
Al estar vinculado a redes sociales, correos electrónicos y sistemas de verificación bancaria, este dato se ha posicionado como un activo altamente codiciado por los cibercriminales.
Así lo advirtió la firma de ciberseguridad ESET Latinoamérica, alertando que, si bien conocer un número no permite acceder de forma automática al teléfono o a WhatsApp, sí funciona como el punto de partida para orquestar estafas complejas e ingeniería social.
“Por sí solo, el número de teléfono tiene capacidades limitadas. Un ciberatacante no puede entrar mágicamente al celular o acceder a la cuenta bancaria simplemente porque conoce el número. Sin embargo, sí sirve como punto de partida para otros ataques y estafas, dada su vinculación con el resto de la vida digital“, explicó David González, investigador de seguridad informática de ESET Latinoamérica.
Los cuatro principales riesgos detrás de un número expuesto
Según el reporte de la compañía, una vez que un atacante obtiene este dato personal, puede desplegar diversas estrategias para vulnerar la privacidad del usuario:
- Rastreo y recolección de datos: El número permite a los delincuentes cruzar información pública o filtrada en la red para identificar el nombre de la víctima, sus perfiles en redes sociales y otros hábitos, armando un perfil detallado para volver la estafa más creíble.
- Engaños e ingeniería social: Mediante llamadas, SMS o mensajes de WhatsApp, los criminales se hacen pasar por bancos, empresas de entregas o soportes técnicos para solicitar contraseñas, datos financieros o incitar a hacer clic en enlaces maliciosos.
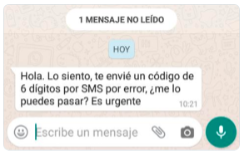
- Robo de cuentas de mensajería: Al intentar iniciar sesión en plataformas como WhatsApp desde otro dispositivo, el atacante provoca el envío de un código de verificación por SMS al usuario y luego, mediante engaños (asegurando que fue un “error”), intenta convencer a la persona de que se lo reenvíe para apoderarse de la cuenta.
- Duplicación de tarjeta SIM: Es una de las modalidades más peligrosas. El criminal suplanta la identidad de la víctima ante la compañía telefónica para transferir la línea a un nuevo chip. Si lo logra, todas las llamadas, SMS y códigos de seguridad del banco o redes sociales llegarán directamente al dispositivo del atacante.
¿Cómo evitar convertirse en víctima?
A partir del control de un número o de sus accesos, un ciberdelincuente puede desde cambiar contraseñas de correos hasta suplantar la identidad de la víctima para pedir dinero a sus contactos.
Para reducir la exposición y evitar que la línea móvil sea una brecha de seguridad, los expertos de ESET recomiendan adoptar las siguientes medidas preventivas:
- Protección de accesos: Proteger todas las cuentas y aplicaciones utilizando siempre el doble factor de autenticación (2FA), de preferencia mediante aplicaciones de autenticación y no solo por SMS.
- Cero códigos compartidos: Jamás reenviar ni dictar códigos de verificación o claves temporales a terceros, sin importar quién los solicite.
- Cautela con información sensible: No entregar datos personales durante llamadas o mensajes no solicitados. Ante cualquier duda, se debe colgar y verificar por los canales oficiales de la institución.
- Control de privacidad: Revisar periódicamente qué información personal se encuentra expuesta de manera pública en redes sociales o buscadores.